
Explorar guías y secciones
Empieza aquí
Grupos de tarjetas
Referencias
Guía de NFC Utils
Inspección de tarjetas
Elige la información que necesitas desde el perfil de la tarjeta. Leer datos públicos y verificar una firma de fábrica no desbloquea las aplicaciones protegidas.
Elige una herramienta de inspección
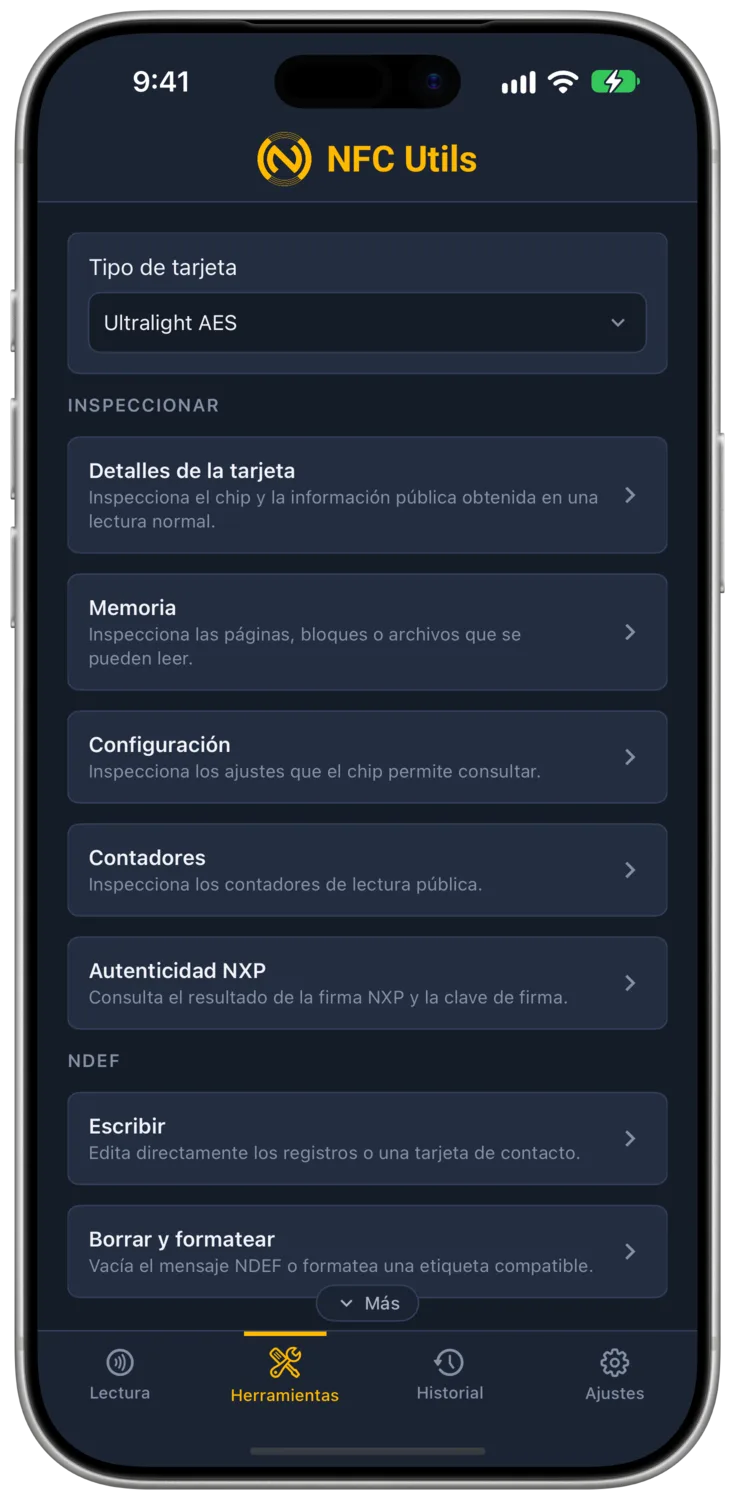
- Detalles de la tarjetaMuestra la información de identificación y tecnología que devuelven la tarjeta y el lector.
- MemoriaMuestra la memoria accesible o el NDEF cuando el perfil lo admite. El contenido protegido o no compatible sigue sin estar disponible.
- ConfiguraciónMuestra los ajustes decodificados sin cambiarlos. La fila solo aparece en los perfiles relevantes.
- AutenticidadComprueba una firma de fábrica accesible con las claves NXP que admite la app. Un chip reconocido puede carecer igualmente de una firma legible o verificable.
Una lectura normal selecciona el perfil. Abre una fila de inspección para ver el resultado correspondiente y usa Leer de nuevo para una lectura nueva. En Mac, el panel NDEF aparece cuando hay registros disponibles.
Qué demuestra la autenticidad
La app comprueba una firma de fábrica legible contra las claves de verificación NXP que admite. Un chip reconocido puede devolver igualmente una firma no disponible o un resultado que la app no puede verificar. La identificación de la tarjeta y la verificación de la firma son resultados distintos.
Una comprobación correcta se refiere al chip. No autentica un monedero de transporte, una cuenta del emisor, la identidad del titular ni una aplicación protegida. Tampoco proporciona las claves necesarias para gestionar esa aplicación.
Inspeccionar variantes de Ultralight
Ultralight AES ofrece memoria accesible, configuración decodificada, contadores legibles e inspección de autenticidad. Su firma de fábrica compatible usa un formato distinto de las firmas Type 2 habituales de 32 bytes. La autenticación usa AES, con Mensajería segura opcional. Claves cambia la Clave 0 o la Clave 1, y Protección configura AUTH0, AUTH_LIM y la protección de lectura e incremento del contador 2. También están disponibles Escribir, Borrar, Bloqueo y Editar páginas.
Nano ofrece memoria accesible y autenticidad cuando están disponibles. Ultralight original y Nano también ofrecen Escribir, Borrar y Bloqueo. Ultralight C se autentica con Comprobar clave, mediante una clave 3DES de 16 bytes (dos claves) o la clave de fábrica, y añade Claves, Protección para AUTH0 y la protección de lectura, Contador, Escribir, Borrar, Bloqueo y Editar páginas.
Para las acciones compatibles de contraseña, espejo, contador y bloqueo en NTAG y EV1, usa la guía de NTAG y Ultralight.
DESFire y Plus
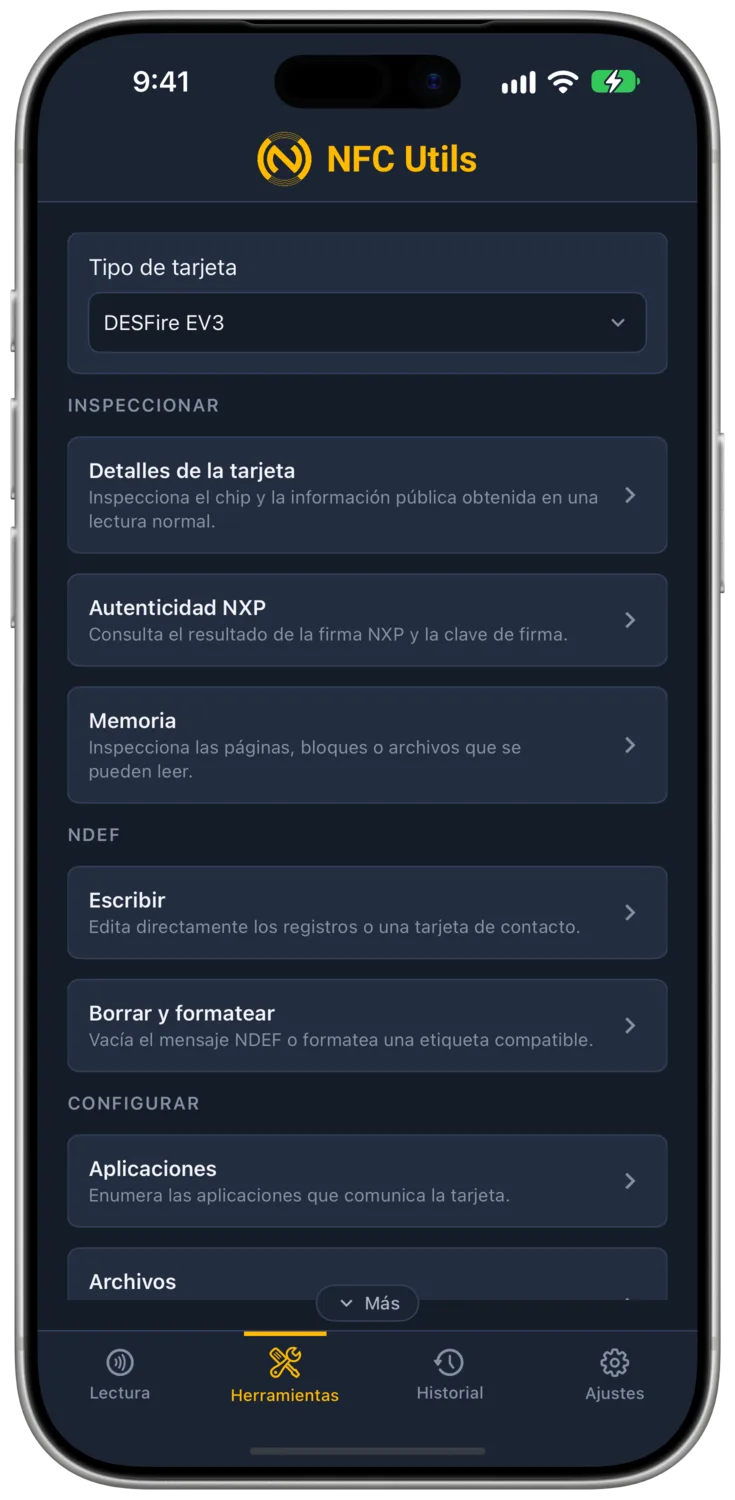
Tipo de tarjeta incluye perfiles para DESFire EV1, EV2, EV2 XL, EV3, Light, DUOX, Plus EV1/EV2 y tarjetas DESFire o Plus genéricas. Detalles de la tarjeta, Autenticidad y Comandos en bruto muestran la información pública compatible.
La verificación de autenticidad requiere una firma legible y una clave de verificación disponible. Superar la comprobación de la firma de fábrica aporta información sobre el chip. No verifica la identidad del emisor, no demuestra el saldo de una cuenta ni concede acceso a datos protegidos.
Los perfiles DESFire EV1, EV2, EV2 XL, EV3, Light y DESFire genérico añaden Aplicaciones, Archivos, Claves y Derechos de acceso. Enumeran aplicaciones y archivos, y ejecutan Crear aplicación NDEF, Leer archivo, Escribir archivo, Leer registros, Añadir registro, Leer valor, Incremento, Decremento, Incremento limitado, Derechos de acceso y Cambiar clave. La autenticación ofrece Sin autenticación, Clave AES de ceros o Introducir clave con una clave AES-128 mediante EV2First.
El método de autenticación EV1 no es compatible, ni tampoco las claves DES, 2K3DES o 3K3DES. La app no cambia la clave maestra PICC, no elimina aplicaciones, no formatea la tarjeta ni crea aplicaciones y archivos aparte de la aplicación NDEF. DESFire Light tiene una única aplicación fija. Los perfiles Plus y DUOX no ofrecen herramientas de aplicaciones, archivos ni claves, y Plus no admite la autenticación de sectores ni el acceso a datos de Security Level 3. Una tarjeta Plus solo acepta Escribir cuando contiene una aplicación NDEF Type 4. Ningún perfil gestiona un monedero de transporte. Las herramientas de gestión propias de NTAG 424 no se aplican a una tarjeta DESFire genérica.
Inspeccionar una tarjeta bancaria
Lee los datos de cuenta, las aplicaciones de pago y los contadores que expone una tarjeta bancaria compatible. La guía de tarjetas bancarias detalla el procedimiento habitual en Lectura, los lectores compatibles y los límites de los resultados.
Explora las lecturas de tarjetas bancarias →Leer un ePassport
Un ePassport necesita los tres campos de su zona de lectura mecánica impresa antes de entregar los datos del titular y las imágenes. NFC Utils comprueba por separado los archivos firmados, una prueba del chip compatible cuando está disponible y la cadena del firmante. La guía de ePassport explica el desbloqueo, los documentos recordados, los resultados y los límites.
Otras tarjetas
Las tarjetas Type 4 genéricas pueden mostrar NDEF accesible e información de la tarjeta, además de acceso ISO-DEP en bruto. Escribir y Borrar funcionan a través de la aplicación NDEF estándar cuando su contenedor de capacidades permite la escritura libre. En caso contrario, la operación se rechaza, porque la tarjeta exige una credencial de escritura específica.
MIFARE Classic y Mini añaden Leer sectores, Editar bloques y Bloques de valor. Estas herramientas aceptan la Clave A o la Clave B como 12 dígitos hexadecimales, con los atajos Credencial de fábrica y Clave de mapeo NDEF. Leer sectores comprueba los bits de acceso y marca como Sin acceso los bloques ilegibles. Editar bloques escribe 16 bytes y los vuelve a leer, y Bloques de valor aplica un incremento o decremento con signo y verifica el resultado. La app nunca escribe el sector 0, el sector 16 ni ningún bloque de control de sector, por lo que no puede cambiar claves ni bits de acceso. El NDEF de Classic usa un directorio MAD existente y nunca crea uno.
Un iPhone nunca detecta una tarjeta Classic, por lo que iPhone, iPad y Mac necesitan un lector USB o ACS Bluetooth compatible con Classic. Los teléfonos Android leen Classic cuando el terminal lo admite, y allí también funcionan los lectores. Las tarjetas desconocidas muestran solo la identificación que proporciona el lector cuando este no ha establecido un canal de comandos compatible.
Para la inspección de memoria de otros ICODE e ISO 15693, consulta ICODE e ISO 15693. Para monederos y sistemas FeliCa públicos, consulta Transporte y FeliCa.