
Explorar guias e seções
Comece aqui
Grupos de cartões
Referências
Guia do NFC Utils
Inspeção de cartão
Escolha a informação de que você precisa no perfil do cartão. Ler dados públicos e verificar uma assinatura de fábrica não desbloqueia aplicações protegidas.
Escolha uma ferramenta de inspeção
- Detalhes do cartãoMostra as informações de identificação e tecnologia retornadas pelo cartão e pelo leitor.
- MemóriaMostra a memória acessível ou o NDEF quando o perfil oferece suporte. Conteúdo protegido ou sem suporte continua indisponível.
- ConfiguraçãoMostra as configurações decodificadas sem alterá-las. A linha aparece apenas nos perfis relevantes.
- AutenticidadeVerifica uma assinatura de fábrica acessível usando as chaves NXP compatíveis com o app. Um chip reconhecido ainda pode não ter uma assinatura legível ou verificável.
Uma leitura normal seleciona o perfil. Abra uma linha de inspeção para ver o resultado relevante e use Ler novamente para uma nova leitura. No Mac, o painel NDEF aparece quando há registros disponíveis.
O que a autenticidade prova
O app confere uma assinatura de fábrica legível com as chaves de verificação NXP que ele suporta. Um chip reconhecido ainda pode retornar uma assinatura indisponível ou um resultado que o app não consegue verificar. A identificação do cartão e a verificação da assinatura são resultados separados.
Uma verificação bem-sucedida diz respeito ao chip. Ela não autentica uma carteira de transporte, uma conta do emissor, a identidade do titular ou uma aplicação protegida. Ela também não fornece as chaves necessárias para gerenciar essa aplicação.
Inspecionar variantes Ultralight
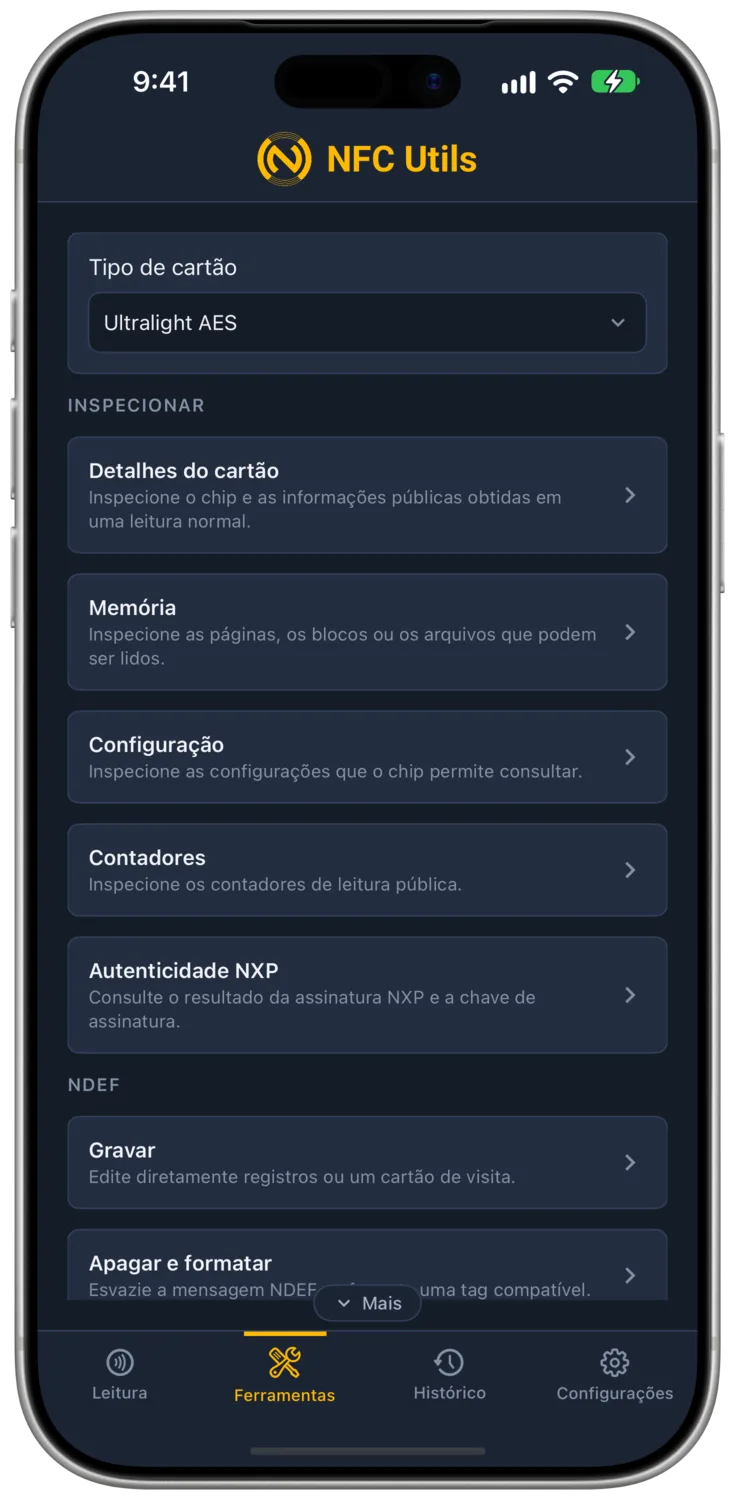
O Ultralight AES oferece memória acessível, configuração decodificada, contadores legíveis e inspeção de autenticidade. Sua assinatura de fábrica compatível usa um formato diferente das assinaturas Type 2 comuns de 32 bytes. A autenticação usa AES, com Mensagens seguras opcionais. Chaves altera a Chave 0 ou a Chave 1, e Proteção define AUTH0, AUTH_LIM e a proteção de leitura e de incremento do contador 2. Gravar, Apagar, Bloqueio e Editar páginas também estão disponíveis.
O Nano oferece memória acessível e autenticidade quando disponível. O Ultralight original e o Nano também oferecem Gravar, Apagar e Bloqueio. O Ultralight C se autentica com Verificar chave, usando uma chave 3DES de 2 chaves de 16 bytes ou a chave de fábrica, e acrescenta Chaves, Proteção para AUTH0 e proteção de leitura, Contador, Gravar, Apagar, Bloqueio e Editar páginas.
Para as ações de senha, espelho, contador e bloqueio compatíveis com NTAG e EV1, use o guia de NTAG e Ultralight.
DESFire e Plus
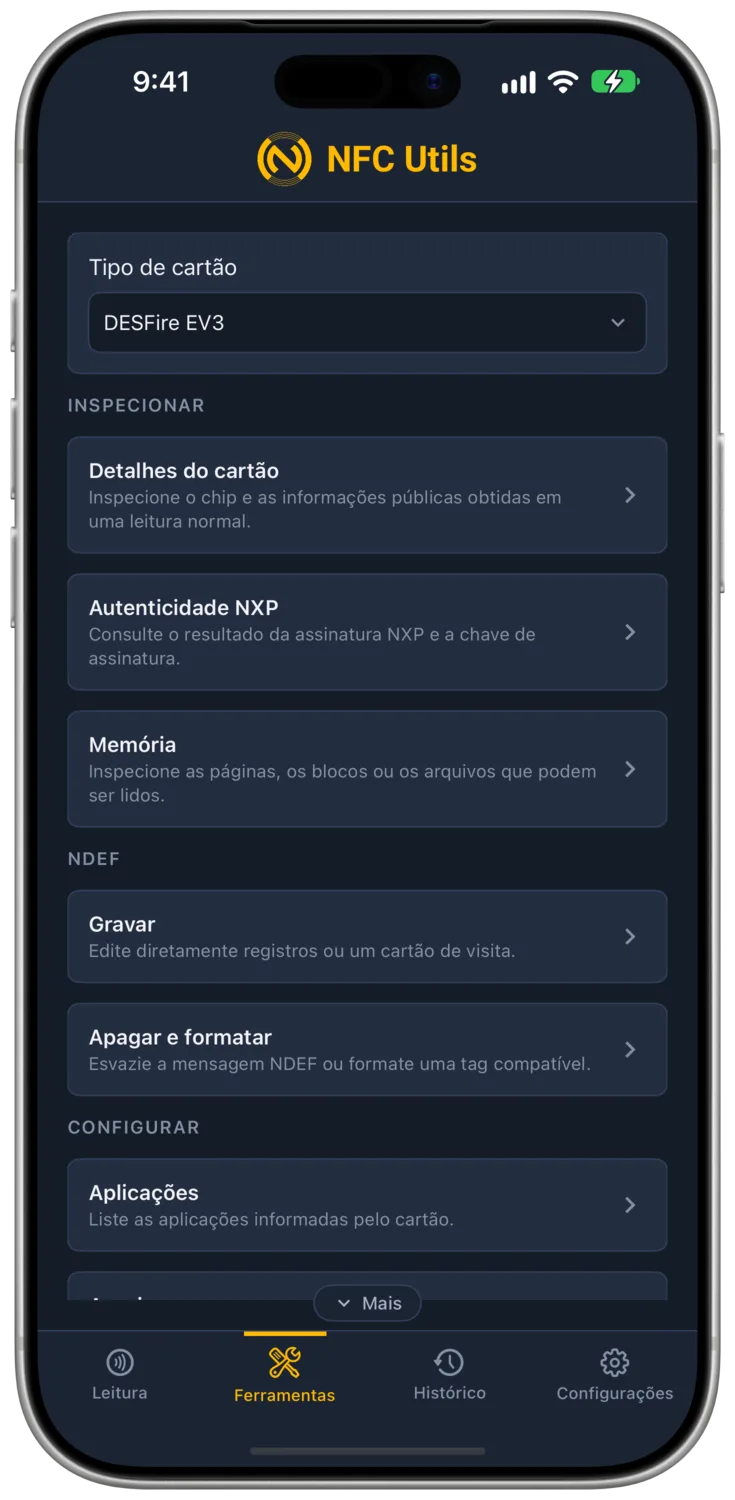
Tipo de cartão inclui perfis para DESFire EV1, EV2, EV2 XL, EV3, Light, DUOX, Plus EV1/EV2 e cartões DESFire ou Plus genéricos. Detalhes do cartão, Autenticidade e Comandos brutos expõem as informações públicas compatíveis.
A verificação de autenticidade exige uma assinatura legível e uma chave de verificação disponível. A validação da assinatura de fábrica fornece evidências sobre o chip. Ela não verifica a identidade do emissor, não comprova o saldo de uma conta nem concede acesso a dados protegidos.
Os perfis DESFire EV1, EV2, EV2 XL, EV3, Light e DESFire genérico acrescentam Aplicações, Arquivos, Chaves e Direitos de acesso. Eles listam aplicações e arquivos e executam Criar aplicação NDEF, Ler arquivo, Gravar arquivo, Ler registros, Adicionar registro, Ler valor, Creditar, Debitar, Crédito limitado, Direitos de acesso e Alterar chave. A autenticação oferece Sem autenticação, Chave AES zerada ou Inserir chave, com uma chave AES-128 por EV2First.
O método de autenticação EV1 não é suportado, nem as chaves DES, 2K3DES ou 3K3DES. O app não altera a chave mestra PICC, não exclui aplicações, não formata o cartão e não cria aplicações nem arquivos além da aplicação NDEF. O DESFire Light tem uma aplicação fixa. Os perfis Plus e DUOX não oferecem ferramentas de aplicações, arquivos ou chaves, e o Plus não tem autenticação de setor nem acesso a dados no nível de segurança 3. Um cartão Plus só aceita Gravar quando contém uma aplicação NDEF Type 4. Nenhum perfil gerencia uma carteira de transporte. As ferramentas de gerenciamento separadas do NTAG 424 não se aplicam a um cartão DESFire genérico.
Inspecione um cartão bancário
Leia os dados da conta, as aplicações de pagamento e os contadores que um cartão bancário compatível disponibiliza. O guia de cartões bancários explica o fluxo normal de Leitura, os leitores compatíveis e os limites dos resultados.
Explore as leituras de cartões bancários →Leia um ePassport
Um ePassport exige os três campos da zona de leitura mecânica impressa antes de liberar os dados e as imagens do titular. O NFC Utils verifica separadamente os arquivos assinados, a prova criptográfica do chip quando oferecida e a cadeia do signatário. O guia de ePassport explica o desbloqueio, os documentos lembrados, os resultados e os limites.
Outros cartões
Cartões Type 4 genéricos podem expor NDEF e informações do cartão acessíveis, além de acesso ISO-DEP bruto. Gravar e Apagar funcionam pela aplicação NDEF padrão quando o contêiner de capacidades permite gravação livre. Caso contrário, a operação é recusada, porque o cartão exige uma credencial de gravação própria.
MIFARE Classic e Mini acrescentam Ler setores, Editar blocos e Blocos de valor. Essas ferramentas aceitam a Chave A ou a Chave B em 12 dígitos hexadecimais, com os atalhos Padrão de fábrica e Chave de mapeamento NDEF. Ler setores verifica os bits de acesso e marca os blocos ilegíveis como Sem acesso. Editar blocos grava 16 bytes e os lê de volta, e Blocos de valor aplica um incremento ou decremento com sinal e verifica o resultado. O app nunca grava o setor 0, o setor 16 nem nenhum bloco de controle de setor, portanto não pode alterar chaves nem bits de acesso. O NDEF do Classic usa um diretório MAD existente e nunca cria um novo.
O iPhone nunca detecta um cartão Classic, por isso iPhone, iPad e Mac precisam de um leitor USB ou ACS Bluetooth com suporte a Classic. Celulares Android leem Classic quando o aparelho oferece suporte, e os leitores também funcionam neles. Cartões desconhecidos mostram apenas a identificação fornecida pelo leitor quando ele não estabeleceu um canal de comandos compatível.
Para inspeção de memória de outros ICODE e ISO 15693, veja ICODE e ISO 15693. Para carteiras e sistemas FeliCa públicos, veja Transporte e FeliCa.