
Parcourir les guides et les sections
Commencez ici
Groupes de cartes
Références
Guide NFC Utils
Inspection des cartes
Choisissez l’information dont vous avez besoin dans le profil de la carte. Lire les données publiques et vérifier une signature d’usine ne déverrouille pas les applications protégées.
Choisir un outil d’inspection
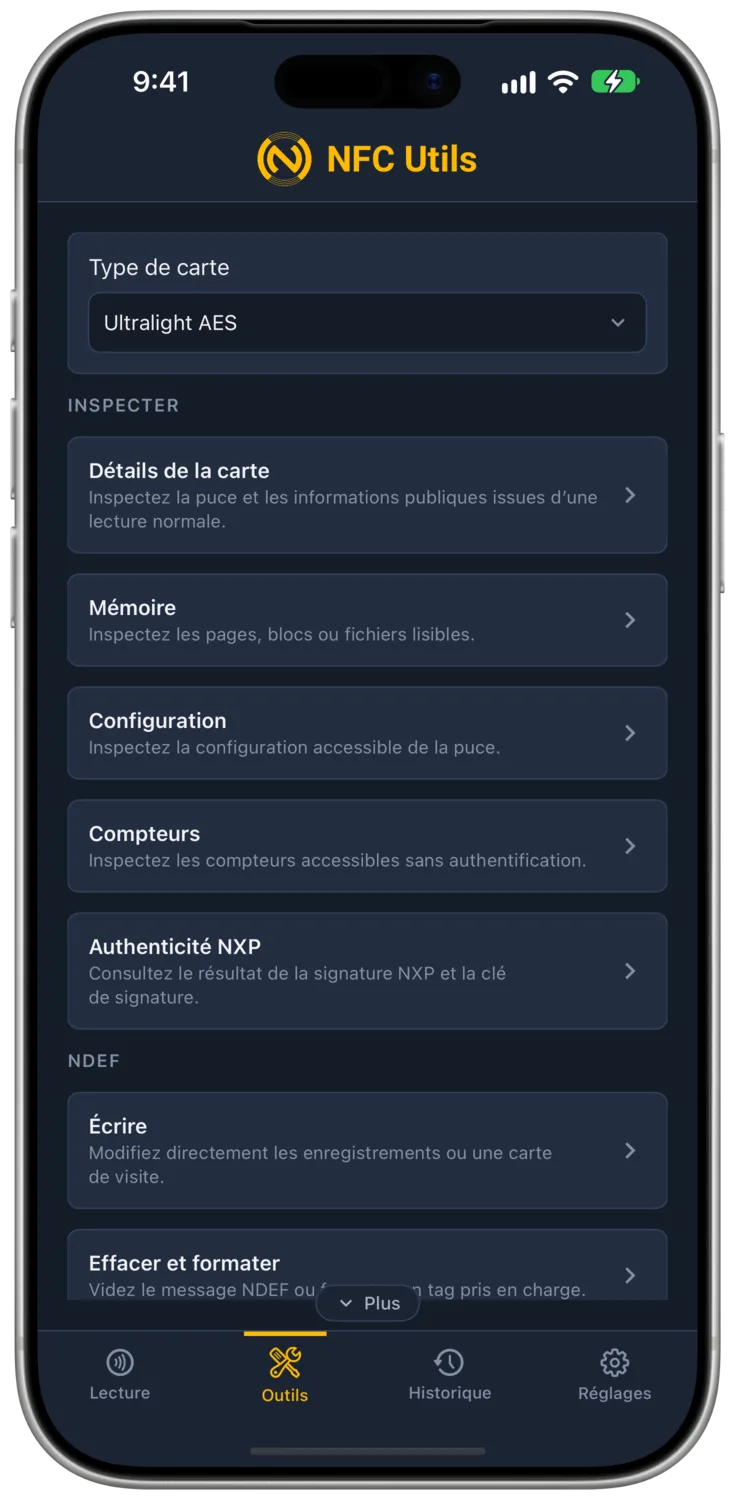
- Détails de la carteAffiche les informations d’identification et de technologie renvoyées par la carte et le lecteur.
- MémoireAffiche la mémoire accessible ou le NDEF quand le profil le permet. Le contenu protégé ou non pris en charge reste indisponible.
- ConfigurationAffiche les réglages décodés sans les modifier. La ligne n’apparaît que sur les profils concernés.
- AuthenticitéVérifie une signature d’usine accessible avec les clés NXP prises en charge par l’application. Une puce reconnue peut tout de même ne pas avoir de signature lisible ou vérifiable.
Une lecture normale sélectionne le profil. Ouvrez une ligne d’inspection pour voir le résultat correspondant, puis utilisez Relire pour une nouvelle lecture. Sur Mac, le volet NDEF apparaît quand des enregistrements sont disponibles.
Ce que prouve l’authenticité
L’application compare une signature d’usine lisible aux clés de vérification NXP qu’elle prend en charge. Une puce reconnue peut tout de même renvoyer une signature indisponible ou un résultat que l’application ne peut pas vérifier. L’identification de la carte et la vérification de la signature sont deux résultats distincts.
Une vérification réussie concerne la puce. Elle n’authentifie ni un porte-monnaie de transport, ni un compte émetteur, ni l’identité du titulaire, ni une application protégée. Elle ne fournit pas non plus les clés nécessaires pour gérer cette application.
Inspecter les variantes Ultralight
Ultralight AES donne accès à la mémoire accessible, à la configuration décodée, aux compteurs lisibles et à l’inspection d’authenticité. Sa signature d’usine prise en charge utilise un format différent des signatures Type 2 courantes de 32 octets. L’authentification utilise AES, avec la Messagerie sécurisée en option. Clés modifie la Clé 0 ou la Clé 1, et Protection définit AUTH0, AUTH_LIM ainsi que la protection en lecture et en incrémentation du compteur 2. Écrire, Effacer, Verrouillage et Modifier les pages sont aussi disponibles.
Nano propose la mémoire accessible et l’authenticité quand elles sont disponibles. L’Ultralight d’origine et Nano proposent aussi Écrire, Effacer et Verrouillage. L’Ultralight C s’authentifie avec Vérifier la clé, au moyen d’une clé 3DES de 16 octets (variante à deux clés) ou de la clé d’usine, et ajoute Clés, Protection pour AUTH0 et la protection en lecture, Compteur, Écrire, Effacer, Verrouillage et Modifier les pages.
Pour les actions de mot de passe, de miroir, de compteur et de verrouillage prises en charge sur NTAG et EV1, consultez le guide NTAG et Ultralight.
DESFire et Plus
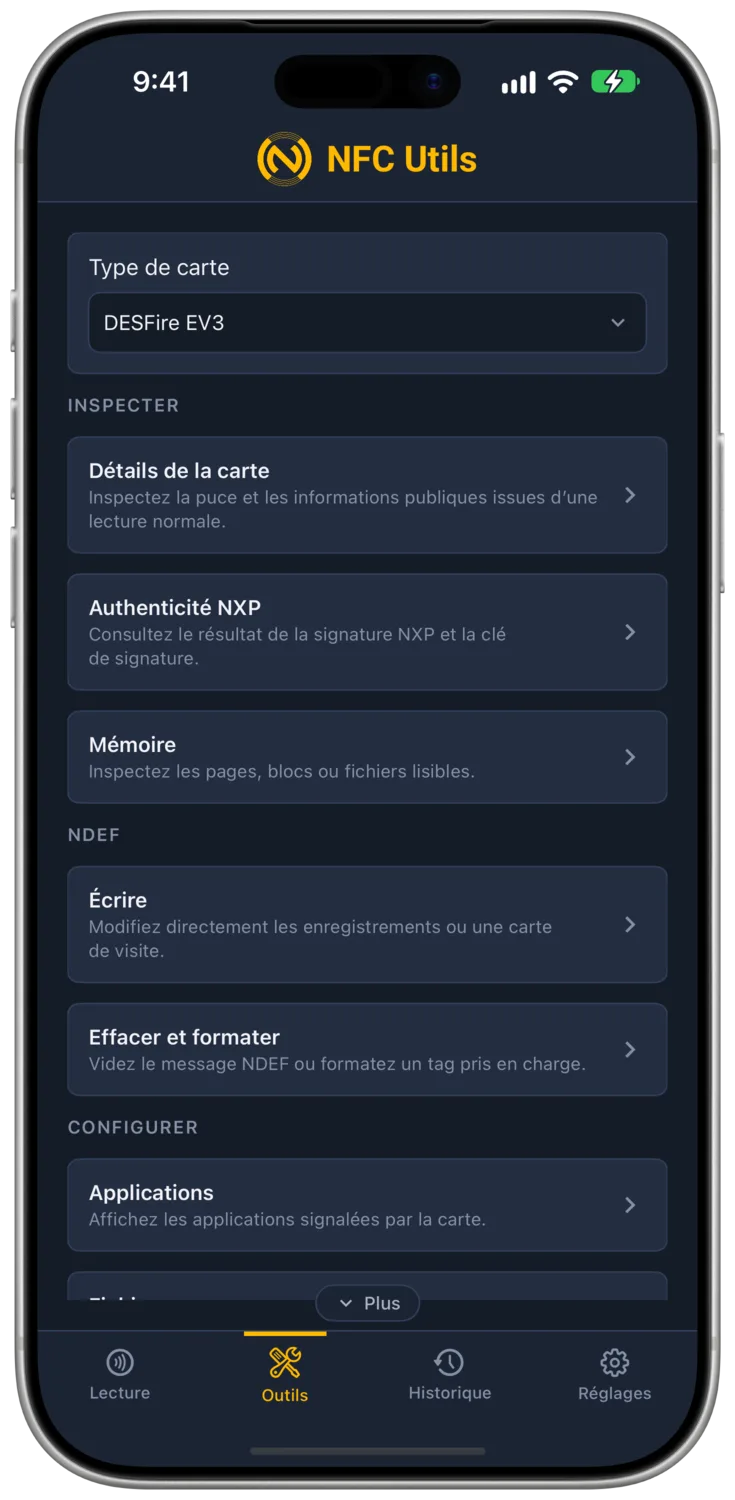
Type de carte comprend des profils pour DESFire EV1, EV2, EV2 XL, EV3, Light, DUOX, Plus EV1/EV2 et les cartes DESFire ou Plus génériques. Détails de la carte, Authenticité et Commandes brutes exposent les informations publiques prises en charge.
La vérification d’authenticité nécessite une signature lisible et une clé de vérification disponible. La validation de la signature d’usine apporte une preuve concernant la puce. Elle ne vérifie pas l’identité de l’émetteur, ne prouve pas le solde d’un compte et ne donne pas accès aux données protégées.
Les profils DESFire EV1, EV2, EV2 XL, EV3, Light et DESFire génériques ajoutent Applications, Fichiers, Clés et Droits d’accès. Ils listent les applications et les fichiers et exécutent Créer une application NDEF, Lire le fichier, Écrire le fichier, Lire les enregistrements, Ajouter un enregistrement, Lire la valeur, Créditer, Débiter, Crédit limité, Droits d’accès et Modifier la clé. L’authentification propose Sans authentification, Clé AES nulle ou Saisir une clé avec une clé AES-128 via EV2First.
La méthode d’authentification EV1 n’est pas prise en charge, pas plus que les clés DES, 2K3DES ou 3K3DES. L’application ne modifie pas la clé maître PICC, ne supprime pas d’applications, ne formate pas la carte et ne crée pas d’applications ni de fichiers au-delà de l’application NDEF. DESFire Light possède une seule application fixe. Les profils Plus et DUOX ne proposent aucun outil d’application, de fichier ou de clé, et Plus n’offre ni authentification de secteur ni accès aux données en Security Level 3. Une carte Plus n’accepte Écrire que si elle porte une application NDEF Type 4. Aucun profil ne gère de porte-monnaie de transport. Les outils de gestion propres au NTAG 424 ne s’appliquent pas à une carte DESFire générique.
Inspecter une carte bancaire
Lisez les informations de compte, les applications de paiement et les compteurs qu’une carte bancaire compatible rend accessibles. Le guide des cartes bancaires présente le parcours habituel dans « Lecture », les lecteurs compatibles et les limites des résultats.
Explorer les lectures de cartes bancaires →Lire un ePassport
Un ePassport exige les trois champs de sa zone de lecture automatique imprimée avant de livrer les données et les images du titulaire. NFC Utils vérifie séparément les fichiers signés, la preuve cryptographique de la puce lorsqu’elle la propose, et la chaîne du signataire. Le guide ePassport explique le déverrouillage, les documents mémorisés, les résultats et les limites.
Autres cartes
Les cartes Type 4 génériques peuvent exposer le NDEF accessible et les informations de carte, ainsi qu’un accès ISO-DEP brut. Écrire et Effacer passent par l’application NDEF standard quand son conteneur de capacités autorise l’écriture libre. Sinon, l’opération est refusée, car la carte exige des identifiants d’écriture propres à la carte.
MIFARE Classic et Mini ajoutent Lire les secteurs, Modifier les blocs et Blocs de valeur. Ces outils acceptent la Clé A ou la Clé B sous forme de 12 chiffres hexadécimaux, avec les raccourcis Valeur d’usine et Clé de mappage NDEF. Lire les secteurs vérifie les bits d’accès et marque les blocs illisibles Aucun accès. Modifier les blocs écrit 16 octets puis les relit, et Blocs de valeur applique un incrément ou un décrément signé et vérifie le résultat. L’application n’écrit jamais le secteur 0, le secteur 16 ni aucun trailer de secteur. Elle ne peut donc pas modifier les clés ni les bits d’accès. Le NDEF Classic utilise un répertoire MAD existant et n’en crée jamais.
Un iPhone ne détecte jamais les cartes Classic, si bien que l’iPhone, l’iPad et le Mac ont besoin d’un lecteur USB ou ACS Bluetooth compatible Classic. Les téléphones Android lisent les cartes Classic lorsque l’appareil les prend en charge, et les lecteurs y fonctionnent aussi. Les cartes inconnues n’affichent que l’identification fournie par le lecteur lorsqu’il n’a pas établi de canal de commande pris en charge.
Pour l’inspection de la mémoire des autres ICODE et ISO 15693, consultez ICODE et ISO 15693. Pour les porte-monnaie et systèmes FeliCa publics, consultez Transport et FeliCa.