
Parcourir les guides et les sections
Commencez ici
Groupes de cartes
Références
Guide NFC Utils
ICODE et ISO 15693
Choisissez SLIX2 pour ses outils de mots de passe et de protection, SLI ou SLIX pour les opérations standard, ou un autre profil ISO 15693 pour l’inspection de la mémoire accessible.
Présentation
Tout ici relève de l’ISO 15693 et du jeu de commandes propriétaires NXP du SL2S2602, l’ICODE SLIX2. La mémoire compte 80 blocs de 4 octets, et le bloc 79 est un compteur. La puce conserve quatre mots de passe, un par usage, et un ensemble de fonctions de magasin que les puces NTAG n’ont pas.
Le profil ICODE SLI ou SLIX conserve Écrire, effacer et formater, EAS, AFI et DSFID, et l’action standard permanente Verrouiller un bloc. Il omet les Mots de passe du tag, Protéger les pages et Verrouiller la protection du SLIX2. Les autres profils ICODE et ISO 15693 offrent l’inspection des informations, Écrire, effacer et formater, Modifier les blocs, Protection pour les verrouillages de blocs, AFI et DSFID, et les commandes brutes.
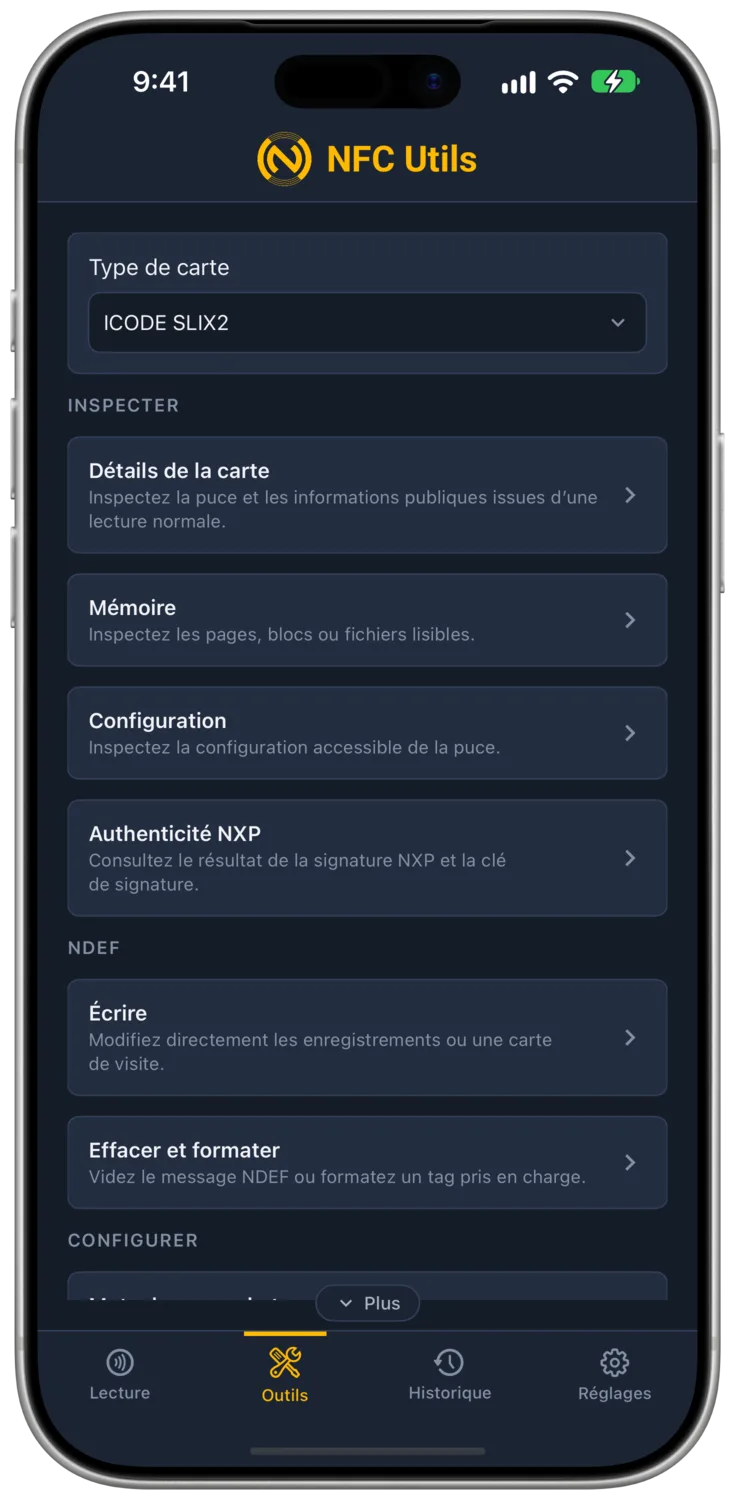
Écrire, effacer et formater
Écrire utilise l’éditeur partagé par les profils NDEF pris en charge, avec les modes Enregistrements et Carte de visite, « Charger depuis le tag » pour modifier les données existantes, et un bouton « Écrire le tag » ou « Écrire la carte » qui reste grisé tant que l’éditeur ne contient rien de complet. La page NTAG 21x décrit l’éditeur en détail.
Effacer le tag écrit un message NDEF vide et met la mémoire utilisateur à zéro. Formater en NDEF écrit aussi le conteneur de capacités dont un tag vierge a besoin avant de pouvoir contenir du NDEF, ce qu’un tag sorti d’usine non formaté, ou corrompu par une autre application, demande une seule fois. Les deux ne touchent qu’aux données NDEF. Sur SLIX2, ils laissent le bloc 79, le compteur, intact et l’indiquent. Les mots de passe, la protection et la configuration restent exactement en l’état.
Mots de passe du tag
Cet outil appartient à l’ICODE SLIX2. Les profils SLI/SLIX et ISO 15693 génériques ne reçoivent pas ses commandes de mot de passe.
- Ce que c’est
- Quatre mots de passe de 32 bits, 8 chiffres hexadécimaux chacun, un par usage. Lecture, Écriture, Confidentialité, et EAS et AFI. Une puce neuve les a tous à zéro. Chacun protège les commandes qui portent son nom, et chacun est un contrôle d’accès sur une puce à mémoire simple, pas un chiffrement.
- Ce que change sa modification
- Les commandes protégées par ce mot de passe acceptent ensuite une autre valeur. Rien de ce qu’un téléphone voit ne change.
- Ce qu’il faut
- La valeur actuelle de chaque mot de passe modifié.
- Annulation
- Modifier à nouveau, sauf s’il a été figé avec Verrouiller définitivement.
Comment un mot de passe est présenté
Quatre champs conservent les mots de passe pour la session. Rien n’est lu avant un scan. L’application envoie ce qui a été saisi et la puce l’accepte ou le refuse. L’authentification par mot de passe prend fin dès que la puce quitte le champ radio du lecteur, donc chaque outil présente ceux dont il a besoin dans le même échange que sa propre commande, et la fenêtre de confirmation liste d’abord ces étapes SET PASSWORD. Les mots de passe sont envoyés en quatre octets dans l’ordre saisi, masqués avec le nombre aléatoire de la puce comme l’exige la fiche technique. Si un mot de passe est refusé, le tag cesse de répondre jusqu’à ce qu’il soit éloigné du lecteur. C’est pourquoi, en cas d’échec du test, l’application le signale et s’arrête.
La liste de choix sous les champs s’applique aux champs remplis, donc plusieurs mots de passe changent en un seul passage.
Tester
Présente chaque mot de passe saisi et indique pour chacun s’il est accepté ou refusé.
Modifier
Affiche un champ de nouvelle valeur par mot de passe avec une action Générer. Chaque champ rempli est présenté puis réécrit à son tour.
Verrouiller définitivement
Affiche un interrupteur par mot de passe. Un mot de passe verrouillé ne peut plus jamais être modifié.
Activer la confidentialité
Envoie le mot de passe Confidentialité avec la commande ENABLE PRIVACY. Ensuite le tag ne répond plus qu’à une vérification de mot de passe, donc aucun téléphone ne peut le trouver, et cette application ne peut pas le faire revenir. Seul un lecteur de bureau qui s’adresse au tag sans inventaire peut présenter le mot de passe Confidentialité et le réveiller. Le bouton reste inactif tant qu’aucun mot de passe Confidentialité n’est saisi, et l’opération se confirme sous « Action irréversible » avec « Masquer » sur le bouton.

Protection
SLIX2 propose les trois actions ci-dessous. Le profil SLI ou SLIX ne propose que l’action standard Verrouiller un bloc.
Protéger les pages
- Ce que c’est
- Un bloc pointeur qui divise la mémoire utilisateur en Page L, les blocs sous le pointeur, et Page H, le pointeur et au-delà, avec une protection en lecture et en écriture définie pour chacune. Le pointeur 0 fait de toute la mémoire la Page H. Le bloc 79, le compteur, n’est jamais couvert.
- Ce que change sa modification
- Une page protégée exige ensuite le mot de passe Lecture ou Écriture. Une écriture dans une page protégée en écriture sans le mot de passe est refusée, et la ligne Protection de l’onglet Lecture nomme les plages de blocs protégées.
- Ce qu’il faut
- Les mots de passe Lecture et Écriture, les deux pour définir et les deux pour retirer.
- Annulation
- Protéger les pages à nouveau avec tous les interrupteurs désactivés, sauf si Verrouiller la protection a été appliqué.
Verrouiller un bloc
Le verrouillage ISO 15693 standard d’un bloc. Permanent.
Verrouiller la protection
Fige le pointeur et les conditions des pages pour toujours. L’opération ne réussit que si le pointeur saisi correspond à celui stocké sur la puce, que l’Analyse complète affiche sous Informations système NXP.

AFI et DSFID
- Ce que c’est
- L’AFI est un identifiant de famille d’application sur un octet que les lecteurs utilisent pour filtrer un inventaire, de sorte qu’un lecteur de bibliothèque ignore les tags de commerce. Le DSFID est un identifiant de format de stockage sur un octet, une indication sur le format des données.
- Ce que change sa modification
- Les lecteurs qui filtrent sur le code de famille voient le tag sous sa nouvelle famille. Rien d’autre ne bouge sur la puce.
- Ce qu’il faut
- Le mot de passe EAS et AFI quand cette protection a été appliquée.
- Annulation
- L’écrire à nouveau, sauf s’il est verrouillé. Verrouiller l’AFI et Verrouiller le DSFID sont permanents.

EAS
- Ce que c’est
- La réponse antivol. Avec l’EAS activé, la puce répond à la commande EAS ALARM d’un portique par une séquence fixe de 32 octets, et le portique sonne. Désactivé, elle reste muette. Un portique de magasin guette cette séquence.
- Ce que change sa modification
- Activer et Désactiver définissent et annulent le mode, donc le tag répond au portique ou reste muet.
- Ce qu’il faut
- Le mot de passe EAS et AFI une fois Protéger par mot de passe appliqué. Rien avant cela.
- Annulation
- Le basculer dans l’autre sens, sauf si Verrouiller définitivement l’a figé.
Vérifier
Envoie EAS ALARM et indique Activé quand le tag répond par sa séquence de 32 octets, et Désactivé quand il reste muet.
Activer et Désactiver
Définissent et annulent le mode.
Écrire l’identifiant EAS
Enregistre un identifiant de 16 bits pour des alarmes sélectives, de sorte qu’un portique sonne pour certains tags et pas pour d’autres.
Protéger par mot de passe
Fait exiger le mot de passe EAS et AFI pour activer et désactiver.
Verrouiller définitivement
Fige l’état et l’identifiant. Permanent.

Ce qu’ajoute l’onglet Lecture
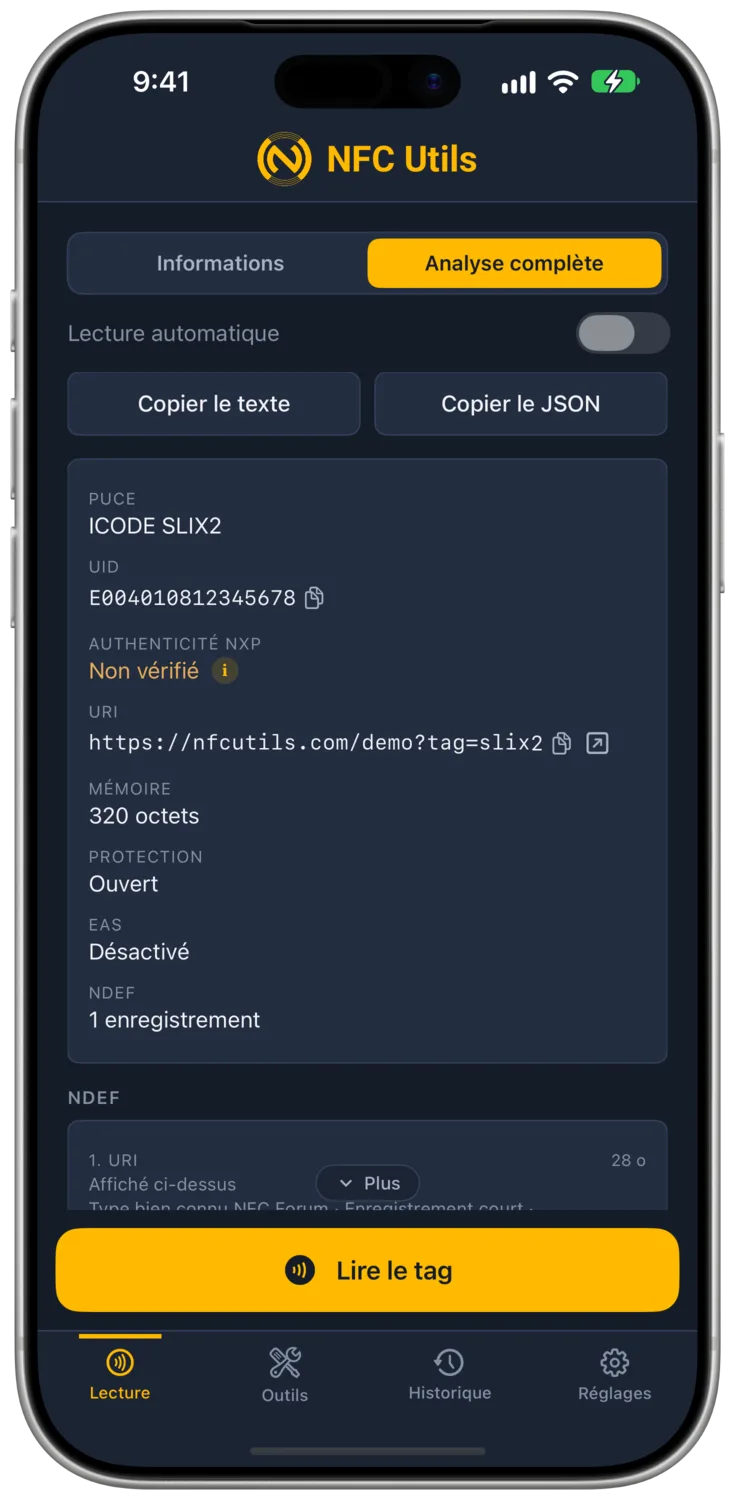
Sur un tag ICODE, la carte Infos gagne une ligne EAS, et la ligne Protection nomme les plages de blocs protégées. L’Analyse complète gagne une section Informations système NXP avec le pointeur de protection, les conditions de Page L et Page H, les quatre bits de verrouillage pour AFI, EAS, DSFID et protection, et le mot des indicateurs de fonctions, 0x357F sur un ICODE SLIX2.
Autres cartes ICODE et ISO 15693
Choisissez le profil SLI ou SLIX exact pour ses outils standard. Pour une autre puce ICODE ou ISO 15693, Détails de la carte, Mémoire, Configuration et Commandes brutes exposent les informations que la carte rend disponibles.
Les profils génériques proposent aussi Écrire, effacer et formater, Modifier les blocs, Protection pour les verrouillages de blocs, et AFI et DSFID. Ils n’héritent ni des mots de passe SLIX2 ni de la protection des pages. Les informations disponibles dépendent de la puce et de sa protection actuelle. Le guide des commandes brutes explique comment l’application adresse les trames ISO 15693.
Ce qui est irréversible
| Action | Ce qu’elle fige |
|---|---|
| Verrouiller un bloc | Ce bloc. |
| Verrouiller la protection | Le pointeur et les conditions de Page L et Page H. |
| Verrouiller l’AFI | L’identifiant de famille d’application. |
| Verrouiller le DSFID | L’identifiant de format de stockage. |
| Verrouiller définitivement sous EAS | L’état EAS et l’identifiant EAS. |
| Verrouiller définitivement un mot de passe | Ce mot de passe. |
| Activer la confidentialité | Pas un verrouillage, mais le tag ne répond ensuite plus qu’à une vérification de mot de passe, donc aucun téléphone ne peut le trouver. Seul un lecteur de bureau qui s’adresse au tag sans inventaire peut présenter le mot de passe Confidentialité et le réveiller. Cette application ne le peut pas. |